阅读时间:约 42 分钟 难度:进阶 · 架构师 前置知识:微服务基础、容器化、Kubernetes 基本概念
1. 从微服务通信说起
1.1 微服务架构的"通信困境"
设想一个场景:你的团队从单体架构拆分为 50 个微服务。起初,服务间的通信逻辑很简单——一个 HTTP 调用就够了。但随着业务增长,你开始需要:
- 服务发现:实例上线/下线,调用方需要感知
- 负载均衡:流量如何在多个实例间分配
- 超时与重试:网络抖动时如何优雅降级
- 熔断降级:下游故障时如何保护上游
- 灰度发布:如何按比例将流量导入新版本
- 链路追踪:一个请求跨 10 个服务,如何排查延迟
- 安全通信:服务间 mTLS 加密、身份认证
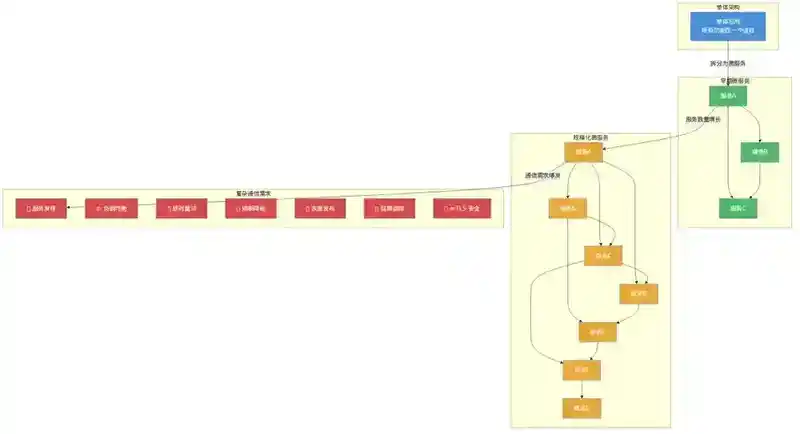
这些需求逐渐催生了两种典型的解决方案:
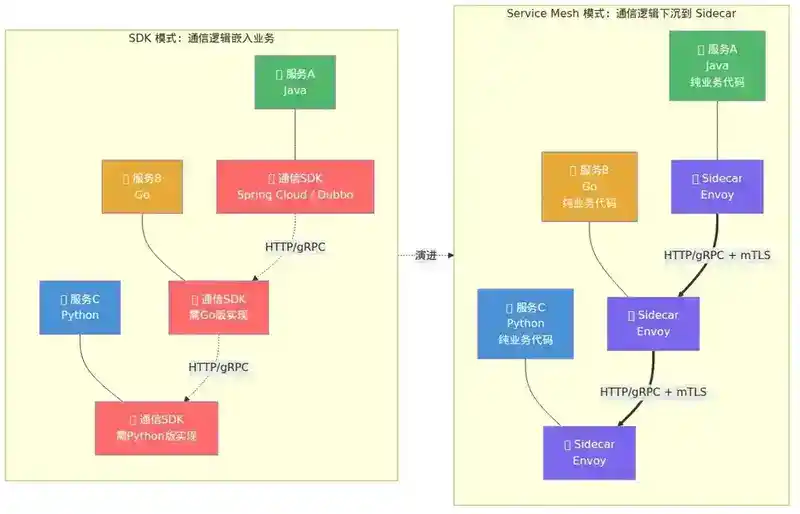
方案一:SDK/框架库。把上述能力封装成 SDK(如 Spring Cloud Netflix、Dubbo 的扩展),每个服务引入依赖。这看起来简单,但问题也明显:
- 多语言栈不兼容:Java 的 SDK 在 Go/Python 服务里没法用
- 升级困难:升级 SDK 需要所有服务重新构建、部署
- 与业务代码耦合:通信逻辑和业务逻辑混在一起
方案二:Service Mesh。将通信逻辑从业务进程中剥离,下沉到独立的 Sidecar 代理中。业务代码只关心业务逻辑,Sidecar 负责所有通信能力。
1.2 Service Mesh 的类比
一个直观的类比:Service Mesh 之于微服务通信,就像 TCP/IP 协议栈之于网络通信。
当你写 socket.send(data) 时,不需要关心 TCP 的重传、拥塞控制、包排序——这些由操作系统内核的网络栈透明处理。同理,在 Service Mesh 中,当你调用 http://service-b/api 时,不需要关心超时重试、负载均衡、mTLS——这些由 Sidecar 代理透明处理。
2. Service Mesh 是什么
2.1 定义
Service Mesh 是一个专门处理服务间通信的基础设施层。它通过在应用旁部署网络代理(Sidecar),将通信逻辑从业务代码中解耦,提供统一的流量管理、安全、可观测性能力。
William Morgan(Buoyant 公司 CEO,Linkerd 创始人)在 2017 年给出了被广泛引用的定义:
A service mesh is a dedicated infrastructure layer for handling service-to-service communication. It's responsible for the reliable delivery of requests through the complex topology of a cloud-native application.
2.2 核心价值
Service Mesh 解决的核心问题是:在不修改业务代码的前提下,统一管理所有服务间的通信行为。
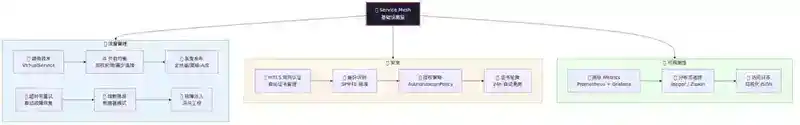
具体价值体现在三个层面:
| 层面 | 解决的问题 | 传统方案痛点 |
|---|---|---|
| 流量管理 | 路由、负载均衡、灰度、熔断、超时 | 每个服务各自实现,策略不一致 |
| 安全 | mTLS、身份认证、访问控制 | 证书管理分散,密钥泄露风险 |
| 可观测性 | 指标、日志、链路追踪 | 需要每个服务埋点,覆盖不全 |
3. 核心架构:数据面与控制面
Service Mesh 的架构分为两个核心平面,这是理解 Service Mesh 的关键。
3.1 数据面(Data Plane)
数据面是实际处理服务间流量的代理层。每个服务实例旁边部署一个 Sidecar 代理,所有进出该服务的流量都经过这个代理。
数据面的职责:
- 流量转发:拦截所有入站和出站请求
- 协议解析:理解 HTTP/1.1、HTTP/2、gRPC、TCP 等协议
- 执行策略:根据控制面下发的配置执行路由、熔断、限流
- 收集遥测:上报指标、日志、链路数据
数据面代理的关键要求:
- 高性能:作为流量必经之路,延迟必须极低
- 低资源消耗:每个 Pod 一个 Sidecar,内存/CPU 开销会被放大
- 高可靠性:代理崩溃 = 服务不可用
- 协议无关:能处理 L4 TCP 和 L7 HTTP/gRPC 等多种协议
主流数据面代理:
- Envoy:C++ 实现,Istio 的默认数据面,性能优秀,功能全面
- Linkerd-proxy:Rust 实现,专为 Linkerd 设计,极致轻量
- MOSN:Go 实现,蚂蚁集团开源,用于 SOFAMesh
- NGINX:在部分方案中作为 Sidecar 使用
3.2 控制面(Control Plane)
控制面是 Service Mesh 的"大脑"。它不直接处理流量,而是负责管理和配置数据面代理。
控制面的职责:
- 服务发现:对接 Kubernetes、Consul 等服务注册中心
- 配置下发:将路由规则、安全策略、流量策略分发给数据面代理
- 证书管理:为 mTLS 签发和管理证书
- 策略验证:确保配置的合法性
- 全局视图:提供整个 Mesh 的拓扑和状态
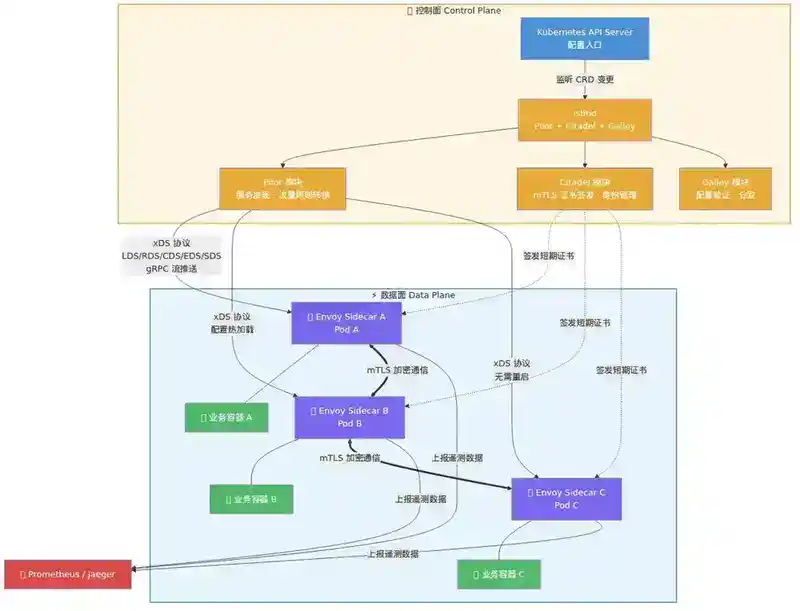
控制面组件(以 Istio 为例):
| 组件 | 职责 | 说明 |
|---|---|---|
| Pilot(istiod) | 服务发现、流量管理 | 将路由规则转换为 Envoy 配置 |
| Citadel | 安全、证书管理 | 签发 mTLS 证书,管理身份 |
| Galley | 配置验证、分发 | 配置的校验和转换 |
Istio 1.5+ 已将上述组件合并为**istiod**单体,简化了部署和运维。
3.3 数据面与控制面的交互
经典的交互流程:
1. 用户通过 kubectl/API 提交路由规则(如 VirtualService、DestinationRule)
2. 控制面(istiod)监听 Kubernetes API Server 的配置变更
3. 控制面将高层规则转换为数据面代理可理解的配置(xDS 协议)
4. 控制面通过 gRPC 流将配置推送给各 Sidecar
5. Sidecar 热加载配置,无需重启即可生效
6. Sidecar 按新配置处理后续流量
xDS 协议:Envoy 的配置发现协议,包含多个子协议:
- LDS(Listener Discovery Service):监听器配置
- RDS(Route Discovery Service):路由配置
- CDS(Cluster Discovery Service):集群/上游配置
- EDS(Endpoint Discovery Service):端点/实例配置
- SDS(Secret Discovery Service):证书/密钥配置
4. Sidecar 模式深入
4.1 什么是 Sidecar 模式
Sidecar(边车)模式是 Service Mesh 的核心部署模式。这个名字来源于摩托车的边车——一个附加在主车旁边的独立容器,与主车共享生命周期。
在 Kubernetes 中,Sidecar 体现为同一个 Pod 内的额外容器:
apiVersion: v1
kind: Pod
metadata:
  name: my-service
spec:
  containers:
  - name: app           # 业务容器
    image: my-app:v1
  - name: istio-proxy   # Sidecar 代理
    image: istio/proxyv2:1.20.0
4.2 流量拦截机制
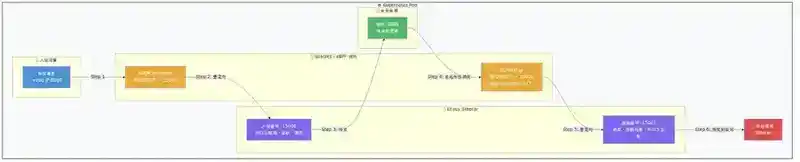
Sidecar 如何"透明地"接管流量?核心依赖 iptables(或 eBPF)规则。
出站流量拦截(业务代码 → 外部服务):
1. 业务代码发起 HTTP 请求到 service-b:8080
2. iptables NAT 规则将流量重定向到 Sidecar 的 15001 端口
3. Sidecar 根据控制面配置执行路由、负载均衡、mTLS
4. Sidecar 将请求转发到目标服务的 Sidecar
入站流量拦截(外部请求 → 业务代码):
1. 外部请求到达 Pod 的 8080 端口
2. iptables 规则将流量重定向到 Sidecar 的 15006 端口
3. Sidecar 执行 mTLS 解密、鉴权、限流
4. Sidecar 将请求转发给业务容器的 8080 端口
iptables 规则的典型配置:
# 出站:将非 Sidecar 发起的流量重定向到 15001
iptables -t nat -A OUTPUT -p tcp -m owner ! --uid-owner 1337 \
  -j REDIRECT --to-port 15001

# 入站:将进入 Pod 的流量重定向到 15006
iptables -t nat -A PREROUTING -p tcp -j REDIRECT --to-port 15006
--uid-owner 1337用于排除 Sidecar 自身发起的流量,避免无限循环。
4.3 eBPF 替代 iptables
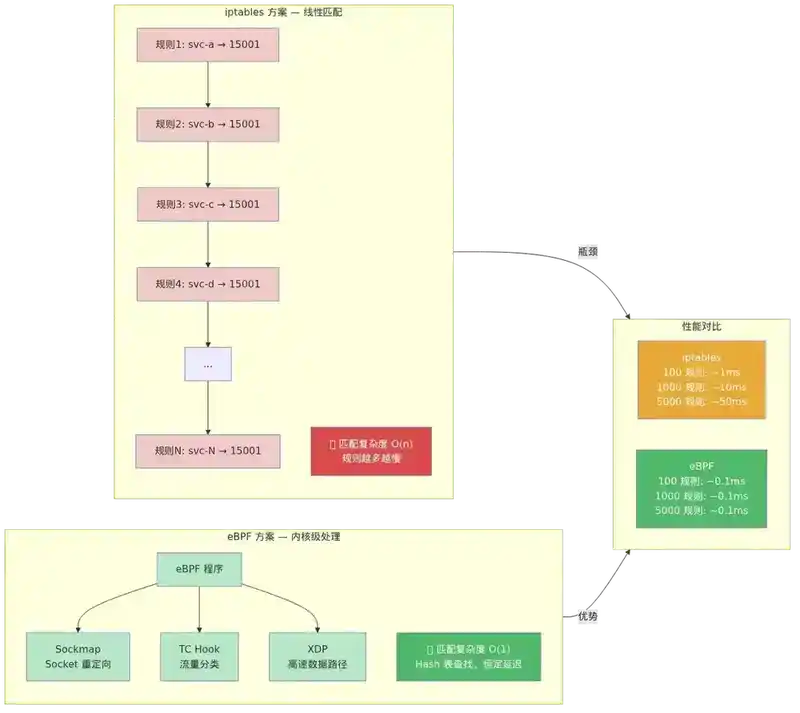
iptables 方案成熟但存在性能问题:规则数量随服务数量增长,匹配复杂度 O(n)。eBPF(extended Berkeley Packet Filter)通过在内核中运行沙箱程序,可以绕过 iptables 的线性匹配,实现更高效的流量拦截。
Cilium 社区的 Sidecar-less Service Mesh 方案就是将部分 Sidecar 能力下沉到内核 eBPF 程序中。
5. 流量治理全景
流量治理是 Service Mesh 最核心的价值。下面以 Istio 为例,覆盖所有关键能力。
5.1 流量路由
VirtualService(虚拟服务):定义流量的路由规则——"请求来了往哪走"。
apiVersion: networking.istio.io/v1beta1
kind: VirtualService
metadata:
  name: reviews-route
spec:
  hosts:
  - reviews
  http:
  - match:
    - headers:
        end-user:
          exact: jason
    route:
    - destination:
        host: reviews
        subset: v2    # Jason 用户走 v2 版本
  - route:
    - destination:
        host: reviews
        subset: v1     # 其他用户走 v1 版本
DestinationRule(目标规则):定义流量的目标策略——"到了目标之后怎么处理"。
apiVersion: networking.istio.io/v1beta1
kind: DestinationRule
metadata:
  name: reviews-destination
spec:
  host: reviews
  subsets:
  - name: v1
    labels:
      version: v1
  - name: v2
    labels:
      version: v2
  trafficPolicy:
    connectionPool:
      tcp:
        maxConnections: 100   # 最大连接数
5.2 灰度发布
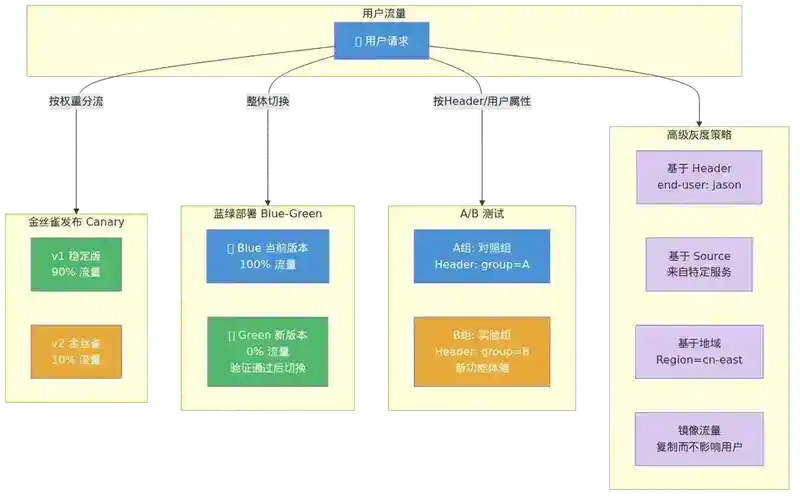
金丝雀发布(Canary):按权重将流量分配到不同版本。
spec:
  http:
  - route:
    - destination:
        host: reviews
        subset: v1
      weight: 90    # 90% 流量到 v1
    - destination:
        host: reviews
        subset: v2
      weight: 10    # 10% 流量到 v2(金丝雀)
更高级的灰度策略:
- 基于 Header:
end-user: jason→ 内部用户先体验新版本 - 基于 Source:来自特定服务的请求走新版本
- 基于地域:某个区域的用户先灰度
- 镜像流量:将生产流量复制一份到新版本,不影响用户
5.3 弹性与容错
超时(Timeout):
spec:
  http:
  - route:
    - destination:
        host: reviews
    timeout: 2s     # 超过 2 秒未响应则失败
重试(Retry):
spec:
  http:
  - route:
    - destination:
        host: reviews
    retries:
      attempts: 3
      perTryTimeout: 1s
      retryOn: connect-failure,refused-stream,5xx
熔断(Circuit Breaker):下游服务异常时,快速失败而非持续等待。
spec:
  trafficPolicy:
    outlierDetection:
      consecutive5xxErrors: 5    # 连续 5 次 5xx 错误
      interval: 30s               # 每 30 秒检测一次
      baseEjectionTime: 60s       # 驱逐 60 秒
      maxEjectionPercent: 50      # 最多驱逐 50% 实例
熔断器的三种状态:
CLOSED(正常)──连续失败达到阈值──→ OPEN(熔断)
    ↑                                    │
    │                         等待冷却时间后
    │                                    ↓
    └─────── 请求成功 ←─── HALF_OPEN(半开)
                    请求失败 → 重新 OPEN
限流(Rate Limiting):
spec:
  trafficPolicy:
    connectionPool:
      tcp:
        maxConnections: 100
        connectTimeout: 30ms
      http:
        http1MaxPendingRequests: 100
        http2MaxRequests: 1000
        maxRequestsPerConnection: 10
5.4 故障注入
用于测试系统的容错能力:
spec:
  http:
  - fault:
      delay:
        percentage:
          value: 10          # 10% 的请求
        fixedDelay: 5s       # 延迟 5 秒
    route:
    - destination:
        host: reviews
  - fault:
      abort:
        percentage:
          value: 5            # 5% 的请求
        httpStatus: 500       # 返回 500 错误
    route:
    - destination:
        host: reviews
6. 可观测性
Service Mesh 的可观测性能力是其第二大核心价值。由于 Sidecar 代理了所有流量,它可以零侵入地收集遥测数据。
6.1 指标(Metrics)
Envoy 自动生成大量指标,Istio 进一步聚合为标准化的黄金信号:
| 指标 | 含义 | 用途 |
|---|---|---|
| 请求量 | istio_requests_total | 监控 QPS,检测流量突增 |
| 成功率 | 2xx/3xx 占比 | 检测服务异常 |
| 延迟 | P50/P90/P99 | 发现性能瓶颈 |
| 请求大小 | request_bytes | 检测异常大请求 |
Istio 与 Prometheus + Grafana 深度集成,提供开箱即用的监控面板。
6.2 分布式追踪
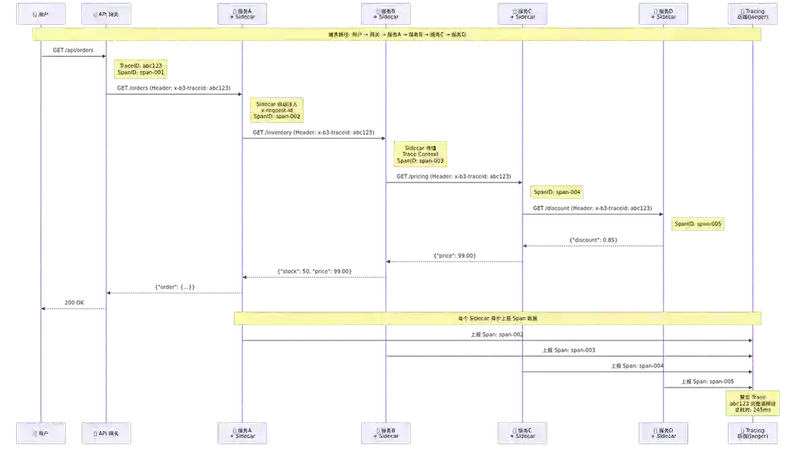
Sidecar 代理自动为每个请求生成和传播 Trace Header(如 x-request-id、x-b3-traceid),无需业务代码修改。配合 Jaeger/Zipkin 等追踪后端,可以可视化整个调用链。
6.3 访问日志
每个 Sidecar 可以输出结构化的访问日志:
{
  "method": "GET",
  "path": "/api/products",
  "response_code": 200,
  "duration_ms": 45,
  "upstream_host": "10.244.1.5:8080",
  "bytes_received": 1234,
  "bytes_sent": 5678
}
7. 安全体系
7.1 mTLS(双向 TLS)
传统微服务通信通常是明文 HTTP 或单向 TLS(验证服务端)。mTLS 要求双方都出示证书:
Client                          Server
  │                                │
  │──── ClientHello ──────────────→│
  │←─── ServerHello + ServerCert ──│
  │──── ClientCert ───────────────→│  ← 双向认证
  │←─── Finished ─────────────────│
  │←══════ Encrypted Data ═══════→│
Service Mesh 的 mTLS 实现通常自动化和透明化:
- 控制面(Citadel/istiod)为每个 Sidecar 签发短期证书
- Sidecar 自动轮换证书(默认 24 小时)
- 业务代码不需要任何修改,Sidecar 透明处理加解密
apiVersion: security.istio.io/v1beta1
kind: PeerAuthentication
metadata:
  name: default
spec:
  mtls:
    mode: STRICT    # 强制所有服务间通信使用 mTLS
7.2 授权策略(AuthorizationPolicy)
零信任安全模型:默认拒绝所有流量,显式允许必要的通信。
apiVersion: security.istio.io/v1beta1
kind: AuthorizationPolicy
metadata:
  name: reviews-policy
spec:
  selector:
    matchLabels:
      app: reviews
  rules:
  - from:
    - source:
        principals: ["cluster.local/ns/default/sa/bookinfo-productpage"]
    to:
    - operation:
        methods: ["GET"]
        paths: ["/reviews/*"]
8. 性能成本分析
Service Mesh 不是免费的。每引入一个 Sidecar,就意味着额外的 CPU、内存和延迟开销。
8.1 延迟开销
每个请求经过 Sidecar 时,至少增加 2 跳(出站 Sidecar → 入站 Sidecar),典型的延迟增加:
| 场景 | 额外延迟 | 说明 |
|---|---|---|
| 纯 TCP 代理 | 0.1-0.5ms | 几乎可忽略 |
| HTTP/1.1 L7 路由 | 1-3ms | 需要解析 HTTP 头 |
| HTTP/2 + mTLS | 2-5ms | 加密握手开销 |
| 开启 Mixer(已废弃) | 5-15ms+ | 每次请求需调用策略检查 |
Istio 1.5 后已将 Mixer 废弃,改为 Envoy 内置的 WASM 扩展和内联过滤,大幅降低了延迟。
8.2 资源开销
每个 Sidecar 的资源消耗(实测数据,以 Istio 1.20 为例):
| 资源 | 典型值 | 说明 |
|---|---|---|
| 内存 | 50-200MB | 取决于配置复杂度和服务数量 |
| CPU | 0.1-0.5 core | 取决于流量大小 |
| 额外 Pod 数 | 1 per Pod | 100 个 Pod = 100 个 Sidecar |
在大规模集群中(1000+ Pod),Sidecar 的资源开销不可忽视:
1000 个 Pod × 100MB Sidecar 内存 = 100GB 额外内存
1000 个 Pod × 0.2 core Sidecar CPU = 200 core 额外 CPU
8.3 优化策略
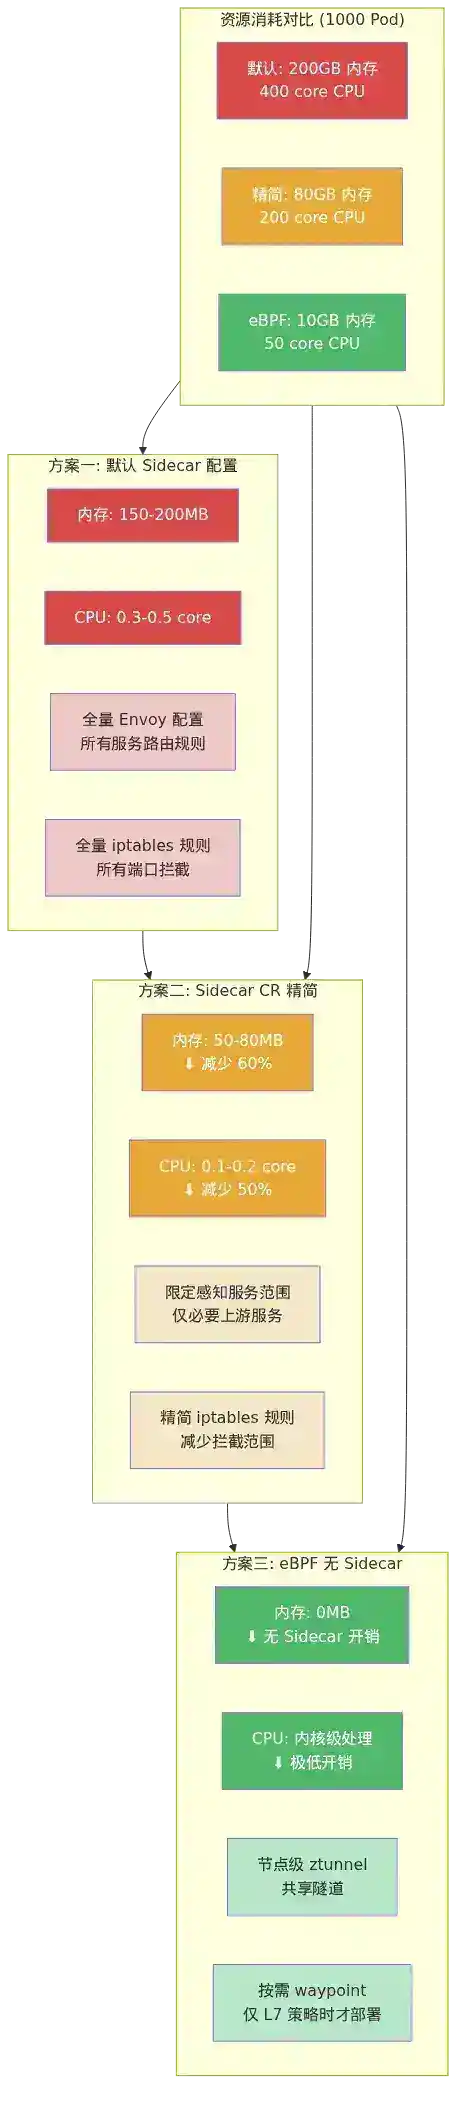
1. Sidecar 资源限制精简:
apiVersion: networking.istio.io/v1beta1
kind: Sidecar
metadata:
  name: default
spec:
  egress:
  - hosts:
    - "./*"
    - "istio-system/*"
    # 不包含外部服务,减少 Envoy 配置体积
2. 按需启用功能:只开启需要的过滤器,减少处理链路。
3. 无 Sidecar 方案(Sidecar-less):将部分能力下沉到内核(eBPF)或节点级别代理(Ambient Mesh),消除每个 Pod 的 Sidecar 开销。
8.4 成本收益分析
| 收益 | 成本 | 权衡 |
|---|---|---|
| 零侵入流量治理 | 额外资源开销 | 服务数量 > 20 时收益明显 |
| 统一 mTLS 安全 | 2-5ms 延迟 | 安全要求高的场景必须 |
| 自动可观测性 | 日志/指标存储成本 | 运维效率提升 > 存储成本 |
| 多语言统一治理 | 团队学习成本 | 多语言组织收益最大 |
决策建议:服务数量 < 10 且语言栈单一 → 可考虑 SDK 方案;服务数量 > 20 或多语言 → Service Mesh 收益显著。
9. 主流实现对比
9.1 Istio
| 特性 | 详情 |
|---|---|
| 数据面 | Envoy(C++),高性能 |
| 控制面 | istiod(Go),1.5+ 合并 |
| 流量管理 | VirtualService + DestinationRule |
| 安全 | 自动 mTLS + AuthorizationPolicy |
| 可观测性 | Prometheus + Jaeger + Grafana 集成 |
| 社区 | Google/Lyft/IBM 主导,CNCF 毕业项目 |
| 适用场景 | 大中型企业,Kubernetes 环境 |
| 复杂度 | 高 |
9.2 Linkerd
| 特性 | 详情 |
|---|---|
| 数据面 | linkerd-proxy(Rust),极致轻量 |
| 控制面 | Go |
| 安装 | `linkerd install |
| 性能 | 延迟增加 < 1ms,内存 < 20MB |
| 适用场景 | 中小团队,追求简单 |
| 复杂度 | 低 |
9.3 其他方案
| 方案 | 特点 |
|---|---|
| Consul Connect | 与 Consul 服务发现深度集成 |
| AWS App Mesh | AWS 托管,与 ECS/EKS 集成 |
| Kuma | 基于 Envoy,支持多平台 |
| Open Service Mesh(OSM) | CNCF 沙箱,轻量 SMI 实现 |
| Cilium Service Mesh | 基于 eBPF,无 Sidecar |
10. 生产落地实践
10.1 渐进式接入
不要一次性全量接入,推荐三步走:
阶段一:开启 mTLS + 基础可观测性(PERMISSIVE 模式)
    ↓
阶段二:逐步迁移流量治理规则(超时、重试、熔断)
    ↓
阶段三:STRICT mTLS + 精细化授权策略
10.2 常见问题
问题一:Sidecar 升级导致流量中断
Istio 的 Sidecar 升级顺序:先启新 Sidecar → 等待就绪 → 再停旧 Sidecar。但 iptables 规则切换有短暂窗口。解决方案:使用 holdApplicationUntilProxyStarts 确保 Sidecar 先于业务容器启动。
问题二:配置爆炸
当服务数量增长到数百时,每个 Sidecar 的 Envoy 配置可能膨胀到数百 MB。解决方案:使用 Sidecar CR 限制 Sidecar 需要感知的服务范围。
问题三:与 Kubernetes NetworkPolicy 的关系
Service Mesh 的 AuthorizationPolicy 和 K8s 原生的 NetworkPolicy 是互补的:NetworkPolicy 在 L3/L4 层,AuthorizationPolicy 在 L7 层。两者可以叠加使用。
10.3 监控告警
关键指标告警阈值参考:
| 指标 | 告警条件 | 说明 |
|---|---|---|
| Sidecar CPU > 80% | 可能配置过重或流量过大 | |
| 请求成功率 < 99% | 服务或网络异常 | |
| P99 延迟 > 500ms | 性能瓶颈 | |
| mTLS 握手失败率 > 0.1% | 证书问题 | |
| Envoy 配置推送延迟 > 10s | 控制面压力 |
11. 面试问答
以下问题从面试官视角设计,考察对 Service Mesh 的深度理解,而非简单复述文档。
Q1:Service Mesh 和 API 网关的区别是什么?为什么有了网关还需要 Service Mesh?
API 网关处理南北向流量(外部用户 → 内部服务),关注认证、鉴权、限流、路由等。Service Mesh 处理东西向流量(服务间通信),关注服务发现、负载均衡、mTLS、熔断等。
两者可以互补:网关作为入口统一处理外部请求,Mesh 管理内部服务间通信。但边界在模糊——一些网关(如 Envoy Gateway、Kong)也开始支持 Mesh 能力。
Q2:Sidecar 模式有什么缺点?Ambient Mesh 如何解决?
Sidecar 的核心问题:
- 资源开销:每个 Pod 一个 Sidecar,大规模集群开销显著
- 生命周期耦合:Sidecar 升级/重启需要 Pod 重启
- 配置冗余:每个 Sidecar 独立配置,大规模时配置膨胀
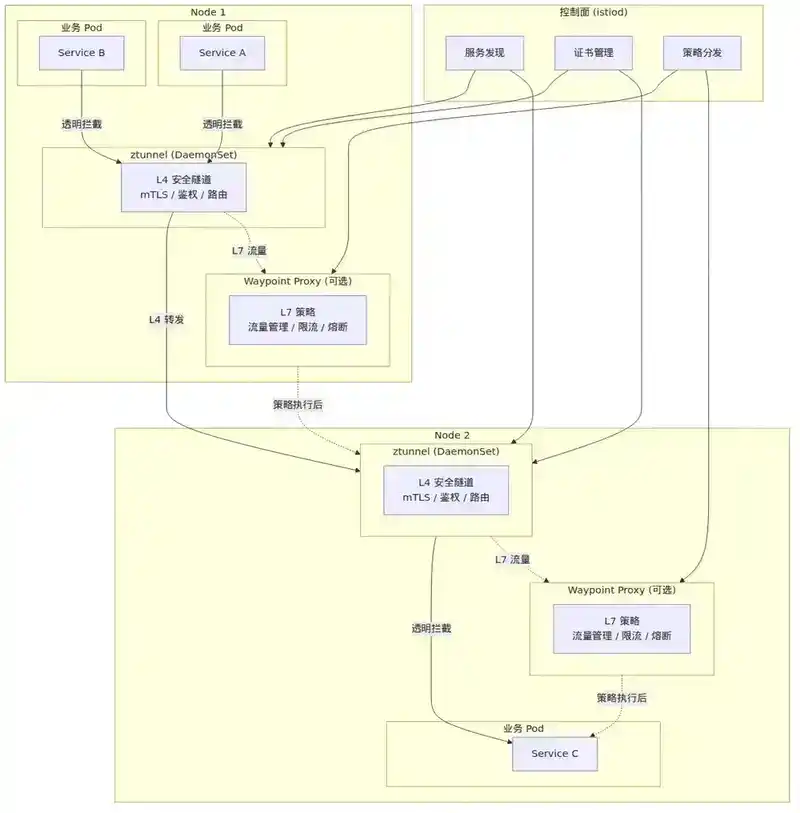
Ambient Mesh(Istio 的新模式)将 Sidecar 能力拆分:
- ztunnel(零信任隧道):节点级 DaemonSet,处理 L4 安全和路由
- waypoint proxy:按需部署的 L7 代理,只有需要 L7 策略时才部署
Q3:在一个已有 200 个微服务的集群中,如何评估引入 Service Mesh 的成本和收益?
- 成本评估:200 Pod × 150MB 内存 = 30GB 额外内存;200 Pod × 0.2 core = 40 core CPU;延迟增加 2-5ms
- 收益评估:统计当前有多少服务各自实现了超时/重试/熔断;有多少服务缺少 mTLS 或链路追踪;跨团队联调时如何定位问题
- 决策:如果团队已经用 SDK 统一了治理能力,收益可能不大;如果多语言、治理不统一,收益显著
Q4:Istio 的 VirtualService 路由规则最终如何变成 Envoy 配置?
- 用户创建 VirtualService/DestinationRule CRD
- istiod(Pilot)监听 Kubernetes API,获取变更
- Pilot 将 CRD 转换为 Envoy 的抽象模型(Route、Cluster、Listener 等)
- 通过 xDS(主要是 RDS/LDS/CDS/EDS)协议以 gRPC 流推送给 Envoy
- Envoy 热加载,无需重启即可生效
追问:如果 istiod 挂了,已配置的 Sidecar 能否继续工作?答:可以,Envoy 使用"最后已知良好配置"运行,但无法接收新配置变更。
Q5:Sidecar 的 iptables 规则会带来什么性能问题?如何解决?
iptables 规则是线性匹配的,当服务数量增长到数百时,规则数量可达数千条,每次 TCP 连接建立都需要遍历规则,延迟不可忽视(P99 可能增加 10-50ms)。
解决方案:
- eBPF 替代 iptables:Cilium 等方案在内核中处理流量拦截,复杂度 O(1)
- Sidecar CR 精简:限制每个 Sidecar 需要感知的服务范围,减少 iptables 规则
- Ambient Mesh:不再依赖 Sidecar 级别的 iptables 拦截
Q6:如何调试 Service Mesh 中的"请求超时"问题?
- 确认问题范围:是所有请求超时还是部分?是特定目标服务还是所有?
- 检查 Sidecar 日志:
kubectl logs <pod> -c istio-proxy查看 Envoy 日志 - 检查 Envoy 配置:
istioctl proxy-config routes <pod>确认路由是否正确 - 检查 iptables 规则:
istioctl proxy-config listeners <pod>确认端口监听 - 分布式追踪:Jaeger 中查看请求具体在哪一跳超时
- 常见原因:目标服务未注入 Sidecar 导致 mTLS 握手失败、VirtualService 超时配置过短、熔断器触发、ServiceEntry 缺失导致外部服务无法访问
本文完。下一篇:239|CI/CD 流水线设计:GitOps、渐进式交付与质量门禁。